La Unión Europea ha mejorado su preparación frente a los ciberataques, pero el nivel de amenaza continúa siendo considerable. Esta es una de las principales conclusiones de la segunda edición del Informe sobre el estado de la ciberseguridad en la Unión Europea, publicado por la Agencia de la Unión Europea para la Ciberseguridad (ENISA) el 10 de noviembre de 2026.
El documento, que analiza la situación entre julio de 2024 y julio de 2026, refleja los avances conseguidos en materia de ciberseguridad, aunque advierte de que las amenazas siguen siendo significativas y afectan tanto a las organizaciones como a la ciudadanía.
Según el Índice de Ciberseguridad de la UE de 2026, los Estados miembros alcanzan una puntuación media de 71,53 sobre 100. De los 27 países, 22 presentan un nivel de madurez en ciberseguridad considerado maduro y otros dos alcanzan el nivel avanzado. Pese a estos resultados, ENISA identifica diferencias entre países y sectores que requieren mayor atención.
Los ciberataques siguen amenazando la actividad empresarial
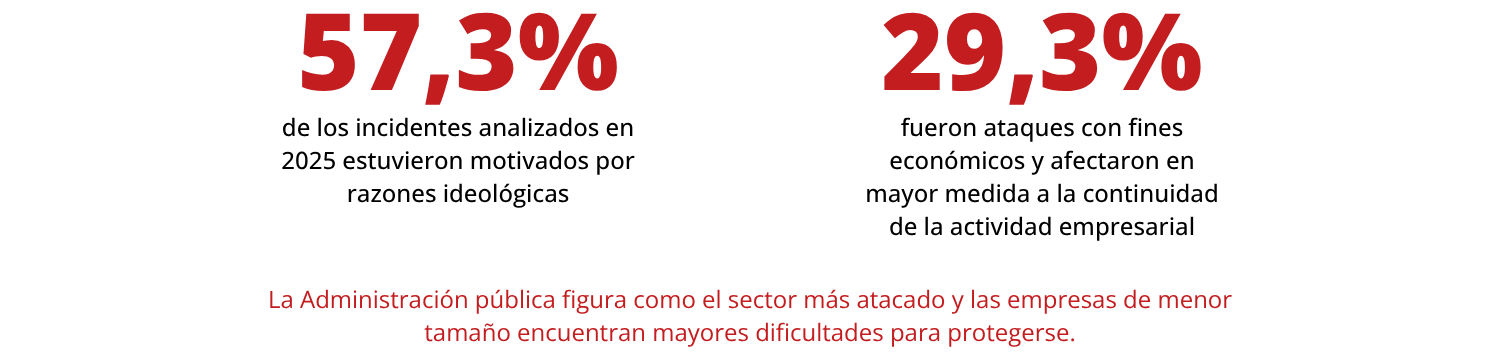
Los datos recogidos por ENISA muestran que el 57,3% de los incidentes analizados en 2025 estuvieron motivados por razones ideológicas, mientras que el 29,3% respondió a intereses económicos. Aunque los primeros fueron más numerosos, los ataques con fines económicos, especialmente los de ransomware, fueron los que más afectaron a la continuidad de la actividad empresarial a corto plazo.
La Administración pública figura como el sector más atacado, seguida de los servicios empresariales y el transporte. El informe también advierte de los riesgos asociados a la cadena de suministro, ya que una brecha de seguridad en un proveedor tecnológico tiene consecuencias para otras organizaciones que dependen de sus servicios.
Esta situación resulta especialmente preocupante para las pymes. ENISA señala que las empresas de menor tamaño encuentran mayores dificultades para incorporar profesionales especializados, cumplir determinados requisitos de seguridad y prepararse para responder ante un incidente.
La inteligencia artificial transforma las amenazas
Uno de los aspectos que destaca el informe es el uso creciente de la inteligencia artificial por parte de los ciberdelincuentes. Su incorporación está facilitando la elaboración de correos fraudulentos más convincentes, la suplantación de identidades mediante vídeos y voces sintéticas y la identificación y explotación de vulnerabilidades en los sistemas informáticos.
Estas técnicas dificultan el reconocimiento de determinados intentos de fraude y reducen el tiempo del que disponen las organizaciones para corregir sus vulnerabilidades antes de que sean explotadas.
ENISA también reconoce el potencial de la inteligencia artificial para mejorar la detección de amenazas, identificar fallos de seguridad y acelerar la respuesta ante incidentes. El desafío está en desarrollar las capacidades necesarias para defenderse frente a amenazas que evolucionan con rapidez.
La concienciación y la formación son fundamentales
Más allá de la tecnología, el informe insiste en la importancia de la formación y la sensibilización en ciberseguridad. Actualmente, alrededor del 60% de la población europea dispone de competencias digitales básicas y apenas uno de cada tres ciudadanos afirma leer las políticas de privacidad antes de facilitar sus datos personales.
La falta de profesionales especializados representa otra de las principales dificultades para las organizaciones. Según los datos recogidos por ENISA, el 45% de las entidades encuestadas tiene problemas para encontrar personas con las competencias necesarias en ciberseguridad.
Ante esta situación, la agencia europea recomienda reforzar la formación, mejorar la cooperación entre empresas y administraciones y avanzar en la aplicación de la normativa europea, especialmente de la Directiva NIS2.
Los resultados del informe recuerdan la importancia de incorporar la ciberseguridad a la actividad cotidiana. Para las empresas, esto implica revisar sus riesgos, mantener los sistemas actualizados, proteger sus accesos, formar a sus equipos y prepararse para responder ante posibles incidentes. Para la ciudadanía, supone prestar atención a los intentos de fraude, verificar las comunicaciones recibidas y adoptar medidas de protección de sus dispositivos y datos personales.
