Hoy, 1 de octubre, comienza el Mes Europeo de la Ciberseguridad,
la campaña anual de la Unión Europea para sensibilizar sobre los riesgos
digitales y promover hábitos más seguros entre ciudadanía, empresas y
organizaciones. La iniciativa cuenta con el apoyo de ENISA, la Agencia de
la UE para la Ciberseguridad y de la Comisión Europea.
El puesto de trabajo, una de las principales puertas de entrada
Coincidiendo con el inicio de la campaña, la Comisión Europea ha publicado un nuevo Eurobarómetro sobre ciberseguridad en el entorno laboral.
Según el estudio, tres de cada cuatro empleados de la Unión Europea se encontraron con correos, mensajes o enlaces sospechosos en el trabajo durante los seis meses anteriores a la encuesta.
El phishing sigue siendo la amenaza más habitual. El 39% de los empleados declaró haber recibido mensajes o sitios fraudulentos diseñados para robar datos o conseguir accesos no autorizados. También aparecen intentos de robo de datos personales, malware, robo de contraseñas y estafas generadas con IA.
Estos datos demuestran que la amenaza entra por canales cotidianos: un correo que parece legítimo, un SMS, un enlace, una llamada, una web que imita a un proveedor o una petición urgente de pago.
Preocupación alta, entrenamiento irregular
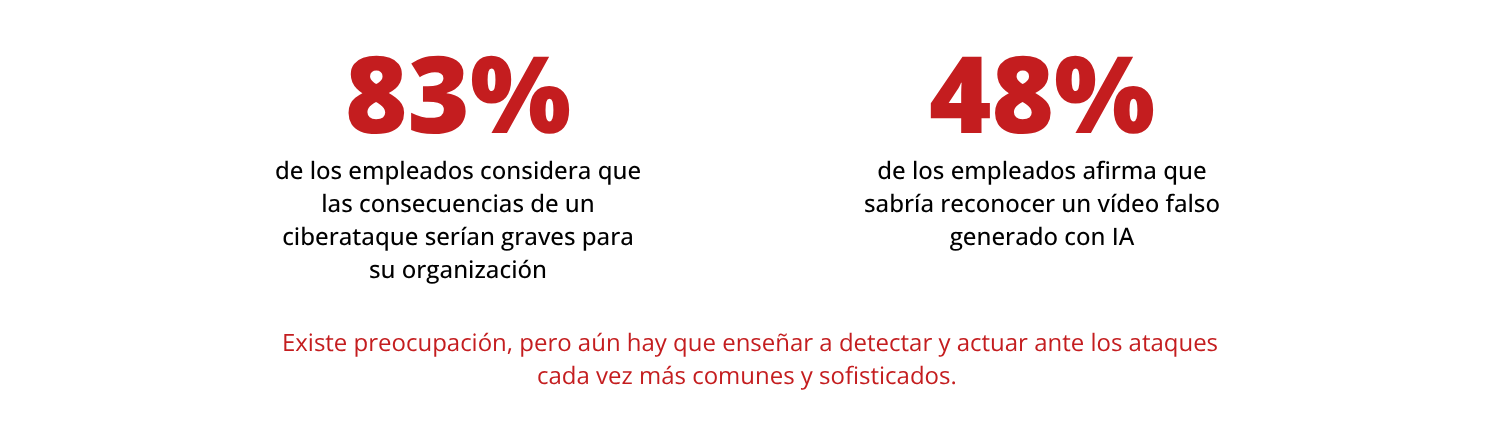
El 83% de los empleados considera que las consecuencias de un ciberataque serían graves para su organización. Aun así, menos de la mitad afirma recibir información o actualizaciones regulares sobre ciberseguridad en su empresa.
Esto muestra que la preocupación existe, pero la preparación no siempre llega con la misma intensidad.
Por otro lado, solo el 48% de los empleados afirma que sabría reconocer un vídeo falso generado con IA. Eso significa que una parte amplia de las plantillas sigue expuesta a contenidos manipulados que ya forman parte de campañas de engaño, fraude y desinformación.
Campañas como el Mes Europeo de la Ciberseguridad no pretenden convertir a todas las personas en expertas, sino enseñar a detectar y actuar ante los ataques cada vez más comunes y sofisticados.
España: mucha digitalización, escasa protección
El servicio 017 de INCIBE atendió 95.064 solicitudes de ayuda entre enero y junio de 2026. En empresas, los temas más frecuentes estuvieron relacionados con estafas mediante suplantación de identidad por teléfono, SMS o correo electrónico. También destacaron la suplantación de empresas en webs o redes sociales y el fraude del CEO.
Según el Observatorio de Competitividad Empresarial de la Cámara de España, el 87,6% de las empresas españolas considera que tiene un nivel de digitalización intermedio o avanzado, pero menos de la mitad cuenta con una estrategia de ciberseguridad.
El mismo estudio señala que el 11,4% de las empresas sufrió algún ciberataque en los dos últimos años. Entre los incidentes más habituales aparecen el phishing, con un 63%, el malware, con un 34,8% y los ataques de denegación de servicio, con un 13%.
Europa mira también a las dependencias digitales
El ENISA Threat Landscape 2026 recoge otra tendencia que conviene tener presente: las dependencias digitales amplían la superficie de ataque.
El informe sitúa al ransomware como el tipo de incidente con mayor impacto a corto plazo. También señala el peso de las campañas de denegación de servicio ligadas a tensiones geopolíticas y mantiene a la administración pública como el sector más atacado, con el 32% de los casos analizados.
Otro dato ayuda a entender el alcance del problema: el 73% de las organizaciones afectadas en los incidentes analizados por ENISA eran entidades esenciales o importantes según la definición de NIS2.
Esto deja claro que la seguridad ya no se gestiona mirando únicamente lo que ocurre dentro de la empresa. También hay que observar accesos remotos, proveedores, dispositivos móviles y datos compartidos, entre otros.
Los datos de 2026 dejan poco margen para la duda:

Por eso, invertir en ciberseguridad ya no debería verse como un gasto accesorio. Las empresas necesitan incorporar estrategias de protección si quieren cuidar su negocio, reducir riesgos y garantizar su continuidad. El impacto de un incidente suele superar con creces el esfuerzo de prevenirlo.
La formación del personal también resulta indispensable. Muchas amenazas empiezan por una decisión humana, y los atacantes lo saben. Preparar a los equipos para identificar señales de riesgo y actuar a tiempo es una parte esencial de la seguridad.
Lo mismo ocurre en el día a día de cualquier ciudadano. Un mensaje fraudulento del banco, un enlace falso o una llamada que solicita datos personales también forman parte de esta realidad. Saber desconfiar, verificar y pedir ayuda a tiempo es una forma sencilla de protegerse.
