El Reglamento de Ciberresiliencia europeo, conocido como CRA, empieza a tener efectos prácticos para los fabricantes.
Aunque la aplicación plena del reglamento llegará el 11 de diciembre de 2027, desde el 11 de septiembre de 2026 ya se aplica una de sus obligaciones más relevantes: la notificación de vulnerabilidades explotadas activamente y de incidentes graves que afecten a la seguridad de los productos con elementos digitales.
El reloj empieza a contar
Desde el 11 de septiembre, los fabricantes deben comunicar dos tipos de situaciones:
- Por un lado, las vulnerabilidades explotadas activamente que estén presentes en un producto con elementos digitales. Esto se refiere a vulnerabilidades sobre las que existe evidencia fiable de explotación por parte de un actor malicioso.
- Por otro, los incidentes graves que afecten a la seguridad de un producto con elementos digitales. En este caso, hablamos de incidentes que impactan en la capacidad del producto para proteger la disponibilidad, autenticidad, integridad o confidencialidad de los datos o funciones.
Estas notificaciones se realizan a través de la CRA Single Reporting Platform, desarrollada y gestionada por ENISA. La plataforma permite remitir la información al CSIRT coordinador correspondiente y a ENISA mediante una única comunicación.
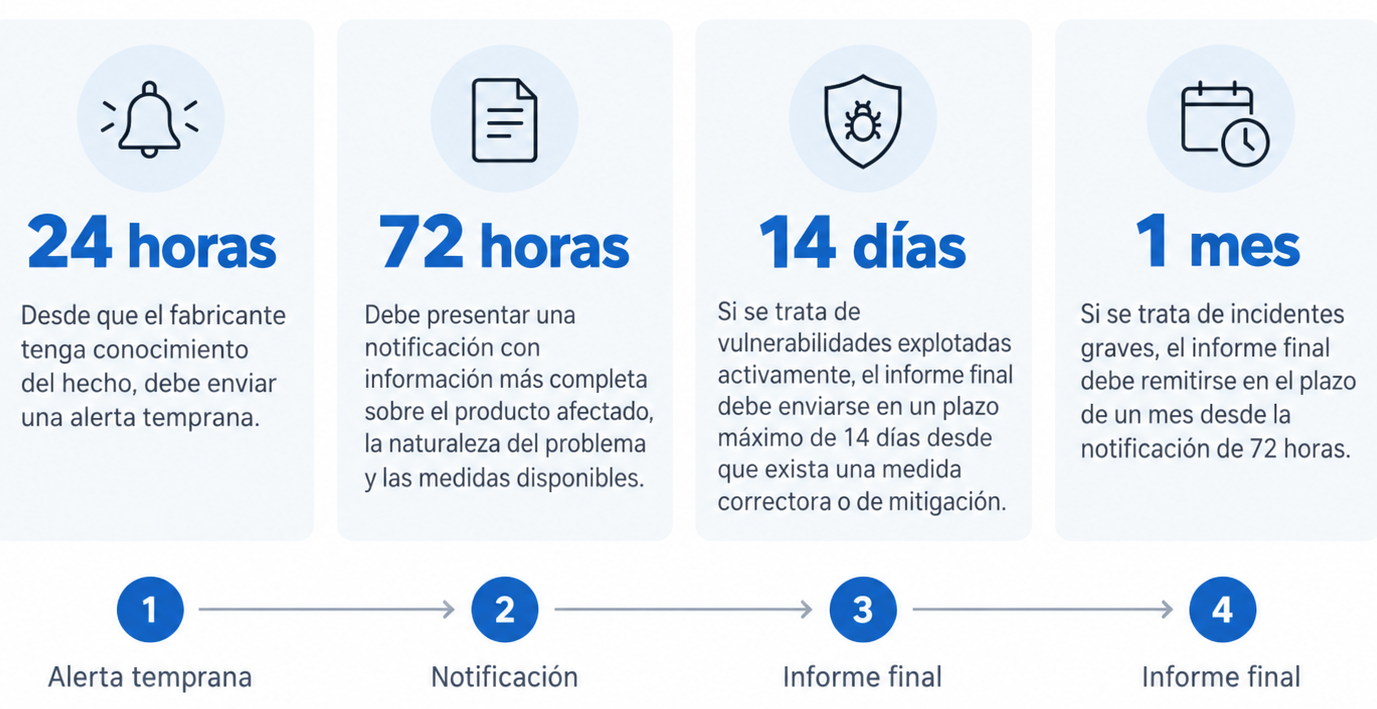
Plazos de notificación
El CRA establece un esquema de notificación por fases:
Qué conviene revisar en la empresa
El Reglamento no publica una lista cerrada de tareas internas para prepararse ante esta obligación. Aun así, las exigencias del artículo 14 obligan a los fabricantes a tener capacidad real para detectar, valorar, notificar y comunicar a tiempo. Por eso, conviene revisar algunos puntos antes de que aparezca un incidente:
- Inventario de productos con elementos digitales comercializados en la Unión Europea.
- Versiones y componentes asociados a cada producto.
- Políticas y procedimientos para recibir, tratar y corregir vulnerabilidades.
- Punto de contacto para que usuarios y terceros puedan comunicar vulnerabilidades.
- Responsables internos para preparar la notificación en la plataforma única.
- Criterios para valorar si una vulnerabilidad está siendo explotada activamente o si un incidente tiene impacto grave.
- Proceso para informar a usuarios afectados y trasladar medidas correctoras o de reducción de riesgos.
- Coordinación con proveedores cuando el producto dependa de componentes, software o servicios de terceros.
Aunque la obligación de notificación recae sobre los fabricantes, este hito también interesa a importadores, distribuidores, integradores, proveedores tecnológicos y empresas que incorporan productos con elementos digitales en sus soluciones o cadenas de suministro.
Ya no basta con conocer
el reglamento. Ahora toca comprobar si existen procesos para detectar, valorar,
notificar y comunicar a tiempo.